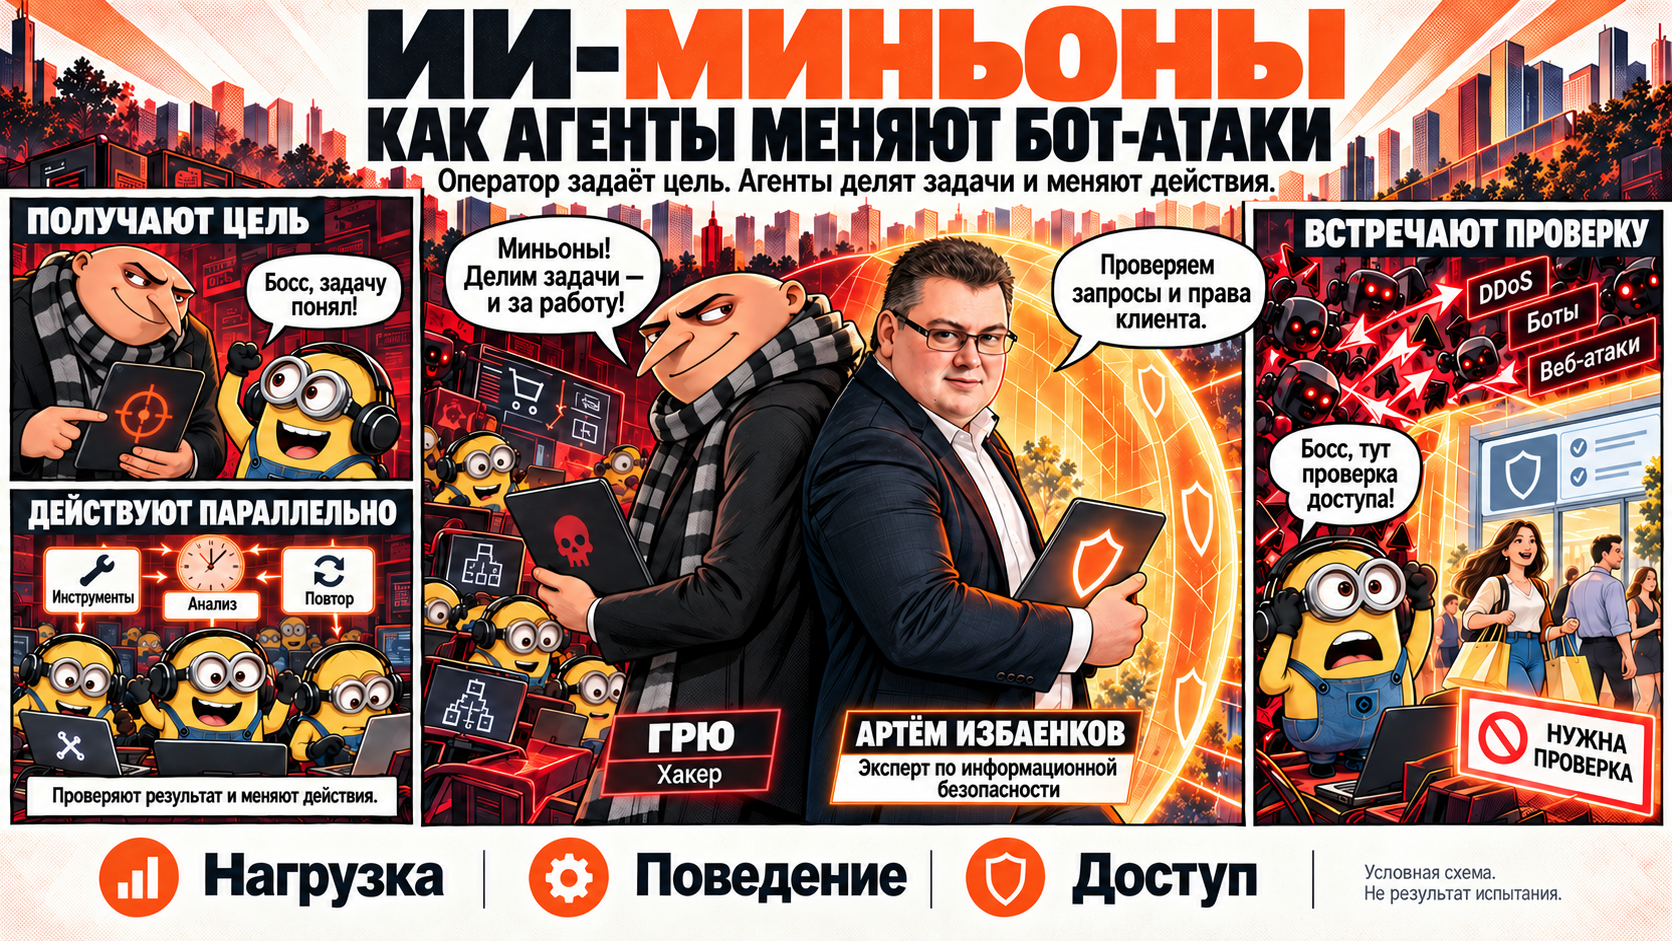
«ИИ-миньоны» в этом материале — метафора программных помощников, которым оператор поручает части работы. Речь не о новом протоколе и не об общепринятой измеримой категории трафика. Защищаться приходится от действий и их последствий, а не от красивого имени агента.
Автор работает директором продукта Solar Space ГК «Солар». Эта связь раскрыта: Solar Space ниже используется как пример конкретного набора слоёв. Материал основан на открытых отчётах и документации; испытаний эффективности, атак или подключений к платным услугам для него не проводилось.
Широкие таблицы прокручиваются горизонтально. С клавиатуры: Tab до области таблицы, затем стрелки влево и вправо.
Что именно стало «умнее»
В простом сценарии автоматизации разработчик заранее задаёт последовательность действий. В агентной системе модель может участвовать в выборе следующего шага: прочитать ответ инструмента, сопоставить его с целью и предложить продолжение. При этом сами запросы обычно отправляют браузер, программа или другой исполнитель. Наличие LLM не означает, что модель генерирует каждый пакет.
Например, владелец сервиса может увидеть серию внешне обычных обращений: просмотр страниц, работу с формами и действия в аккаунте. Участие модели из этого ещё не следует. Для защиты важны разрешённая цель, полномочия клиента и последствия всей последовательности. «Умный трафик» здесь — рабочее название поведения, а не отдельный тип HTTP-запроса.
Новый уровень здесь — возможность связывать подготовку, выполнение и проверку в более гибкую цепочку. Это не отменяет роли человека и не делает любого агента автономным злоумышленником. В отчётах встречаются и помощь в разработке инструментов, и более самостоятельное выполнение отдельных частей операции.
- ИИ-краулер получает контент для поиска или других задач обработки информации.
- Легитимный агент может действовать по поручению пользователя в пределах выданных прав.
- Злоумышленник может использовать LLM для подготовки и координации автоматизации. Название инструмента само по себе не устанавливает вредоносность запроса.
Три цифры, которые нельзя превратить в долю ИИ-атак
| Показатель | Период и источник | Что посчитано | Чего показатель не доказывает |
|---|---|---|---|
| 53% боты; 40% bad bots | 2025 год, Thales / Imperva | Доли всего наблюдаемого в отчёте веб-трафика; bad bots — классификация поставщика | Это не 53% или 40% трафика, созданного LLM |
| 12,5 → 58,2 млн, примерно в 4,7 раза | Август → сентябрь 2026 года, DataDome | Запросы, распознанные как трафик агентных браузеров | Не число атак, людей или успешных операций |
Отчёт Thales даёт фон масштаба автоматизации. DataDome показывает рост распознанного класса браузерных агентов в своей системе наблюдения. Эти ряды не образуют единую статистику: периоды, категории и выборки различаются. Для квартального среза DataDome нельзя автоматически подставлять число сайтов из другого годового отчёта; изменения распознавания также влияют на состав категории.
Публичные источники, использованные здесь, не устанавливают долю всех бот-атак, в которых решение приняла LLM. Такое число остаётся неизвестным. Называть любой ИИ-трафик вредоносным столь же неверно, как считать безопасным любой запрос с известным User-Agent.
Что уже наблюдали в реальных кампаниях
| Случай | Опубликованная цифра | Граница наблюдения | Источник |
|---|---|---|---|
| GTG-1002, обнаружена в 2025 году | Около 30 целей; 80–90% тактической работы оценены как выполненные ИИ | Не 30 подтверждённых взломов. Доля работы одной кампании — не доля интернет-трафика | Anthropic |
| Кампания против FortiGate, 11 января — 18 февраля 2026 | Более 600 устройств в более 55 странах | Устройства — не компании; помощь ИИ не доказывает решение модели для каждого запроса | AWS |
| ARTEX, отчёт 21 октября 2026 | Попытки входа более чем в 2250 тенантов | Попытка входа — не подтверждённый доступ ко всем организациям | Microsoft |
В описании Anthropic люди сохраняли стратегические решения и проверяли результаты; модель допускала ошибки. После редакционной поправки скорость указана как тысячи запросов, часто по несколько в секунду. Это характеристика описанной операции, а не оценка всей активности ИИ в интернете.
В случае AWS начальный доступ связывался со слабыми учётными данными и доступными интерфейсами управления; эксплуатацию уязвимостей FortiGate в этой кампании не наблюдали. Вывод для защиты — базовые ошибки доступа становятся удобной основой для масштабирования, даже без нового zero-day.
Microsoft отдельно описывает эпизод 10–14 октября: более 151 тысяч неудачных входов в 327 аккаунтов восьми организаций. В этом эпизоде не наблюдались успешная аутентификация, выдача токенов, вызовы Graph или изменения каталога. Его нельзя смешивать с другими эпизодами кампании, где доступ был получен. Масштаб попыток и доказанный ущерб — разные показатели.
Защищать нужно цепочку действий
Один корректно оформленный запрос ещё не описывает всю операцию. Для магазина и онлайн-сервиса важны состояние объекта, права аккаунта и результат последовательности действий. Если приложение разрешило лишнее действие авторизованному клиенту, знакомый браузерный профиль или пройденная проверка не исправят ошибку авторизации.
Поэтому проверку бот-трафика полезно связывать с бизнес-операцией: что клиент вправе сделать, в каком состоянии объекта, в пределах какого поручения и с каким подтверждением результата. Это дополняет скоринг клиента и фильтрацию запросов. Оно не требует угадывать название модели за каждым обращением.
- Отдельно фиксировать попытку, решение защиты и фактическое изменение объекта.
- Не считать CAPTCHA, HTTP 403 или 429 сами по себе доказательством отражённой атаки.
- Не превращать общий IP, строку User-Agent или один скоринговый признак в универсальный ответ о намерениях клиента.
- Проверять, что разрешённые сценарии человека, интеграции и пользовательского агента остаются работоспособными.
Где в этой картине Solar Space
В редакционных комиксах показаны общие задачи: оценить нагрузку и поведение, проверить запросы и права клиента. Это не обозначения конкретного поставщика. Рассмотрим, какие части веб-защиты описаны в открытой документации Solar Space и что остаётся за их границами. Испытаний эффективности продукта в этом материале нет.
| Слой | Документированное назначение | Граница |
|---|---|---|
| WEB AntiDDoS | Веб-защита L7 от массовых запросов; предусмотрены разные реакции на трафик | Не равен универсальному распознаванию ИИ и не описывает всю сетевую защиту L3/L4 |
| WEB Antibot | Оценка запросов по скорингу с использованием ML; при выбранных условиях — CAPTCHA | Проверка браузера не заменяет авторизацию API; возможны проверки легитимных клиентов |
| WAF Lite | Сигнатурные проверки распространённых воздействий на веб-приложение | Не устанавливает исправления в приложении и не гарантирует остановку любого многошагового злоупотребления |
В документации Antibot работает при активном WEB AntiDDoS и выполненных условиях подключения, включая HTTPS. WAF Lite зависит от активных AntiDDoS и Antibot. Для клиентов API нельзя без проверки совместимости переносить сценарий с браузерной JavaScript-проверкой или CAPTCHA.
Тариф также имеет значение. В прочитанном срезе Free — один ресурс, 1 Мбит/с и только WEB AntiDDoS. Наличие Antibot в Optimal и WAF Lite в Advanced нельзя автоматически приписывать Free. Общие рубежи на рисунке не описывают состав бесплатного тарифа или результат для любого сайта.
Как читать комикс о клиентах и ботах
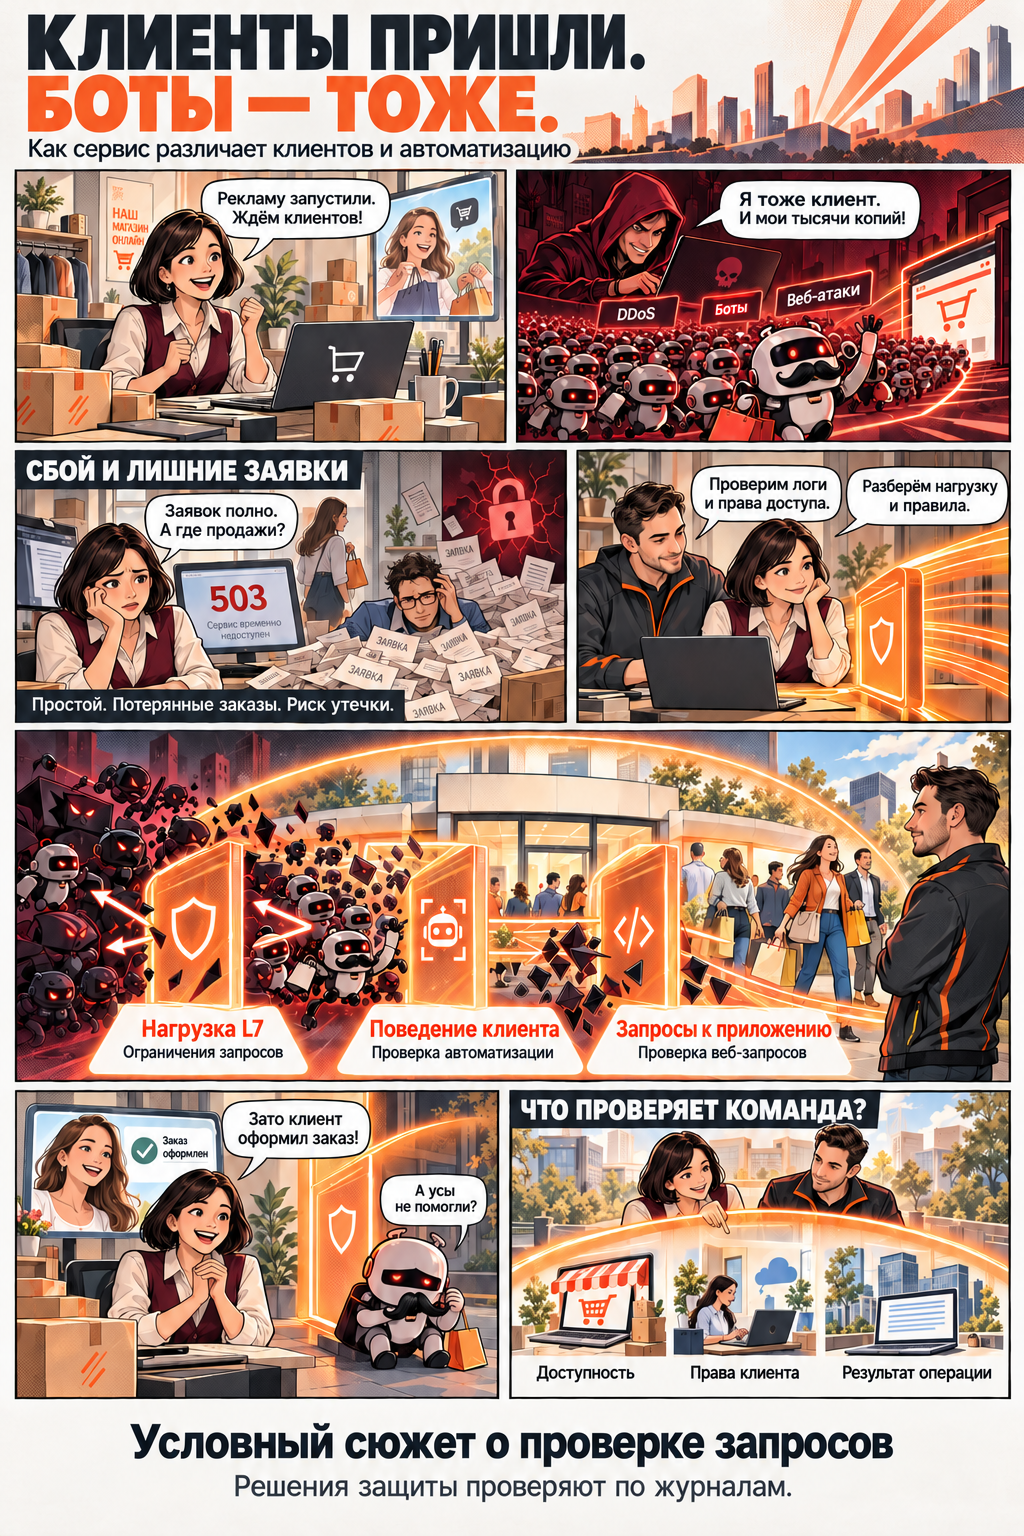
Текстовое описание комикса
В магазине ждут покупателей, одновременно к сайту обращаются боты. Панель «Сбой и лишние заявки» показывает ошибку 503, простой и потерянные заказы.
Команда предлагает проверить логи, права доступа, нагрузку и правила. Три общие подписи — «Нагрузка L7», «Поведение клиента» и «Запросы к приложению»; это не названия тарифов или конкретного поставщика.
Финал с оформленным заказом — условный сюжет. Сам код 503 не доказывает DDoS, а показанный щит не является доказательством блокировки всех вредоносных запросов.
Видимый заголовок второго комикса — «Клиенты пришли. Боты — тоже». Это полезный вопрос к команде: как сохранить нужные действия клиентов, ограничивая злоупотребления? Однако ни нарисованный щит, ни оформленный в сюжете заказ не заменяют журнал фактических событий и измерение ложных срабатываний.
Образ автора в горизонтальной иллюстрации персонифицирует проверку запросов. Сцены в обоих комиксах поясняют идею; они не являются отчётом об испытании продукта, лабораторным исследованием или сертификацией.
Рабочая карточка: где проходит граница разрешённого
Для одной критичной операции можно заполнить следующую карту. Она описывает защитную проверку, а не сценарий атаки. Учебные примеры не являются данными конкретного клиента или результатами работы Solar Space.
| Поле | Что записать | Что должно подтвердить решение |
|---|---|---|
| Результат операции | Какое изменение сервис вправе выполнить для этого клиента | Права и состояние объекта, проверяемые сервером |
| Поручение агента | Кто уполномочил действовать и какие ограничения выданы | Проверяемый контекст доступа; возможность отзыва полномочий |
| Связь действий | Какие события относятся к одному процессу | Корреляция действий и результата без опоры только на IP |
| Реакция защиты | Наблюдение, ограничение, дополнительная проверка или отказ | Фактически сработавшее правило и режим, а не только название модуля |
| Нужные клиенты | Человек, разрешённая интеграция, пользовательский агент | Успешность разрешённого сценария и совместимость проверки |
| Итог и ошибка решения | Что изменилось и кого затронуло ограничение | Журнал результата; отдельно подтверждённые ложные срабатывания |
Заполненный учебный пример: покупатель поручил ассистенту узнать срок доставки уже оформленного заказа. Это конкретная цель с ограниченными полномочиями. Рассмотрим три возможных шага одной цепочки; пример не описывает реальный инцидент или возможности конкретного продукта.
| Шаг | Предел поручения | Ожидаемый результат и проверка |
|---|---|---|
| Узнать статус заказа | Ассистент читает сведения о заказе, доступном этому покупателю | Сервис возвращает статус без изменения заказа; фиксируется чтение |
| Предложить сменить адрес | Первоначальное поручение узнать срок не даёт права менять доставку | До изменения нужен отдельный допустимый процесс подтверждения. Без него адрес сохраняется |
| Перейти к возврату денег | Из предыдущих шагов не возникает согласие на финансовую операцию | Применяются отдельные полномочия и условия возврата; обсуждение с моделью не считается их выполнением |
Проверка всей цепочки должна показать, сохранились ли исходная цель и границы полномочий. Успешное чтение статуса, знакомый аккаунт и пройденная CAPTCHA не расширяют поручение автоматически. Сопоставлять нужно подтверждения и серверные изменения на каждом шаге: что было разрешено, что запросили и что фактически произошло.
Полезный итог — не максимальное число заблокированных запросов. Команде нужна проверяемая граница: разрешённая операция выполняется, неразрешённая отклоняется, результат и ошибки решения видны. Если таких данных нет, корректный статус — «нет данных», а не «все ИИ-боты остановлены».
Новый уровень автоматизации — без магических обещаний
LLM уже используются злоумышленниками для подготовки и выполнения частей операций — это подтверждают конкретные расследования. Рост агентных браузеров тоже наблюдается. Но это два разных вида доказательств; из них не получается общий процент «умных атак».
Практический ответ — связать разные рубежи: веб-фильтрацию, оценку автоматизации, проверки приложения, права и наблюдение результата. Комикс помогает объяснить идею. Решение о защите конкретного сервиса требует документированных возможностей нужного тарифа и проверенных данных самого сервиса.
Первоисточники
- 2026 Thales Bad Bot Report
Доли всего автоматизированного и bad-bot трафика за 2025 год; это классификация наблюдаемой поставщиком выборки, не доля ИИ-атак.
Thales / Imperva. Прочитано .
- Bad Bot Report 2026: Bots in the agentic age
Пояснение к тому же отчёту; не вторая независимая выборка.
Imperva. Прочитано .
- The AI Traffic Report Q3 2026
Запросы агентных браузеров в августе и сентябре 2026 года. Размер панели Q3 не опубликован; состав распознанных клиентов меняется.
DataDome. Прочитано .
- Disrupting the first reported AI-orchestrated cyber espionage campaign
Одна кампания GTG-1002. Прочитана редакция с исправлением скорости от 14 ноября 2025 года.
Anthropic. Прочитано .
- AI-augmented threat actor accesses FortiGate devices at scale
Кампания 11 января — 18 февраля 2026 года. Устройства, страны и характер использования ИИ не являются долей всего бот-трафика.
Amazon Threat Intelligence / AWS. Прочитано .
- AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise
Отчёт 21 октября 2026 года. Попытки входа, успешный доступ и отдельный эпизод неудачных входов разделены.
Microsoft Security. Прочитано .
- WEB AntiDDoS
Назначение базового слоя веб-защиты L7 и реакции на запросы; не результат испытания в этой статье.
Solar Space — открытая документация. Прочитано .
- WEB Antibot
Скоринг, CAPTCHA и условия работы модуля; универсальное распознавание всех LLM не заявляется.
Solar Space — открытая документация. Прочитано .
- WAF Lite
Сигнатурные проверки и зависимости модуля; не замена исправлениям и авторизации приложения.
Solar Space — открытая документация. Прочитано .
- Тарифы на веб-защиту
Срез Free / Optimal / Advanced на дату чтения. Условия конкретного договора этой статьёй не проверялись.
Solar Space — открытая документация. Прочитано .
